2026 brachte für Unternehmen vor allem einen wichtigen Stichtag: Seit dem 2. August gelten weitere Pflichten aus dem EU AI Act. Gleichzeitig bleibt die DSGVO der zentrale Maßstab für den Umgang mit personenbezogenen Daten.
Die bisherige Bilanz zeigt: Wer KI einsetzt, muss Transparenz, Datenschutz und klare Zuständigkeiten zusammendenken.
EU AI Act: Neue Transparenzpflichten seit August
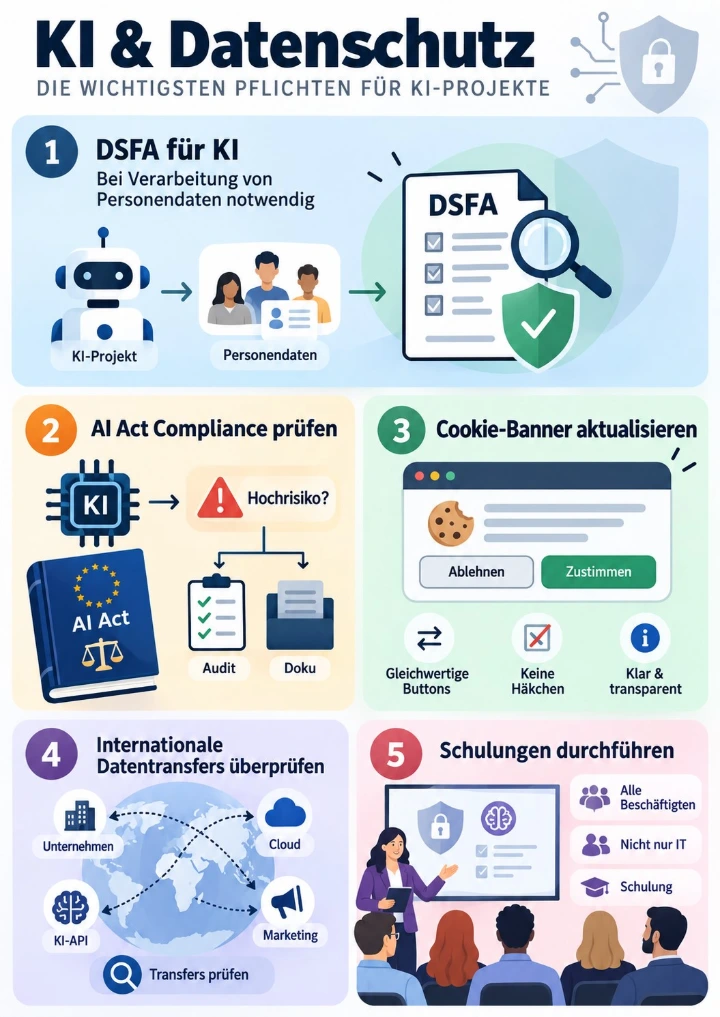
Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50 des AI Acts. Je nach Anwendungsfall müssen Unternehmen kenntlich machen, wenn Menschen direkt mit einem KI-System interagieren oder bestimmte KI-generierte beziehungsweise manipulierte Inhalte vor sich haben. Das betrifft nicht pauschal jeden KI-Text: Entscheidend sind die konkreten Vorgaben und der jeweilige Einsatz. [1]
Für Unternehmen heißt das, ihre KI-Anwendungen und Kommunikationswege genauer zu prüfen: Wo interagieren Kundinnen und Kunden direkt mit einem KI-System? Welche Inhalte müssen gekennzeichnet werden? Und wer ist dafür verantwortlich?
Nicht alle Pflichten für Hochrisiko-KI gelten bereits ab August 2026. Nach dem Zeitplan der EU-Kommission greifen die entsprechenden Regeln für bestimmte Hochrisiko-Systeme ab dem 2. Dezember 2027, für KI in bestimmten regulierten Produkten ab dem 2. August 2028. [2]
DSGVO: Bestehende Pflichten bleiben entscheidend
Auch im Jahr 2026 bleibt die DSGVO der verbindliche Maßstab für die Verarbeitung personenbezogener Daten – einschließlich deren Einsatz in KI-Projekten. Unternehmen sind verpflichtet, für jede Datenverarbeitung eine gültige Rechtsgrundlage nachzuweisen, transparent zu informieren und die Rechte der Betroffenen uneingeschränkt zu wahren.
Anfragen auf Auskunft, Berichtigung oder Löschung personenbezogener Daten sind grundsätzlich innerhalb eines Monats zu beantworten. Abhängig vom Umfang und der Komplexität der Anfrage kann die Frist unter den gesetzlich definierten Voraussetzungen verlängert werden. [3]
Für die Praxis bedeutet dies: Datenschutzhinweise müssen stets aktuell gehalten, Einwilligungen nachvollziehbar dokumentiert und interne Prozesse zur Bearbeitung von Auskunfts- und Löschanfragen regelmäßig überprüft werden. Insbesondere bei der Nutzung von Cloud-Diensten und KI-Anwendungen sollten Unternehmen jederzeit nachvollziehen können, welche Daten wohin übertragen und wie diese dort verarbeitet werden.
KI-Projekte brauchen eine klare Datenschutzprüfung
Die Frage, ob personenbezogene Daten für das Training oder den Betrieb eines KI-Systems verwendet werden dürfen, lässt sich nicht pauschal beantworten. Maßgeblich sind dabei insbesondere der Verarbeitungszweck, die zugrundeliegende Rechtsgrundlage, die Art der verarbeiteten Daten sowie die konkrete Ausgestaltung des jeweiligen Projekts. Eine Datenschutz-Folgenabschätzung (DSFA) ist nicht automatisch für jedes KI-Projekt erforderlich. Sie muss jedoch durchgeführt werden, wenn die Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der betroffenen Personen mit sich bringt. Unternehmen sollten diese Prüfung frühzeitig in ihre Projektplanung integrieren und dabei sämtliche Datenflüsse sowie Zuständigkeiten sorgfältig dokumentieren.
Quellen:
[1] Europäische Kommission — Transparency obligations under Article 50 of the AI Act — Link
[2] Europäische Kommission — Guidelines for providers and deployers of AI high-risk systems — Link
[3] Europäische Kommission — Protecting your data and privacy — Link